
Gestione dei segreti e delle chiavi API
Inserisci le credenziali solo nei campi segreti dedicati di Foxora, limita la loro portata presso il fornitore e ruotale immediatamente dopo un sospetto accesso.
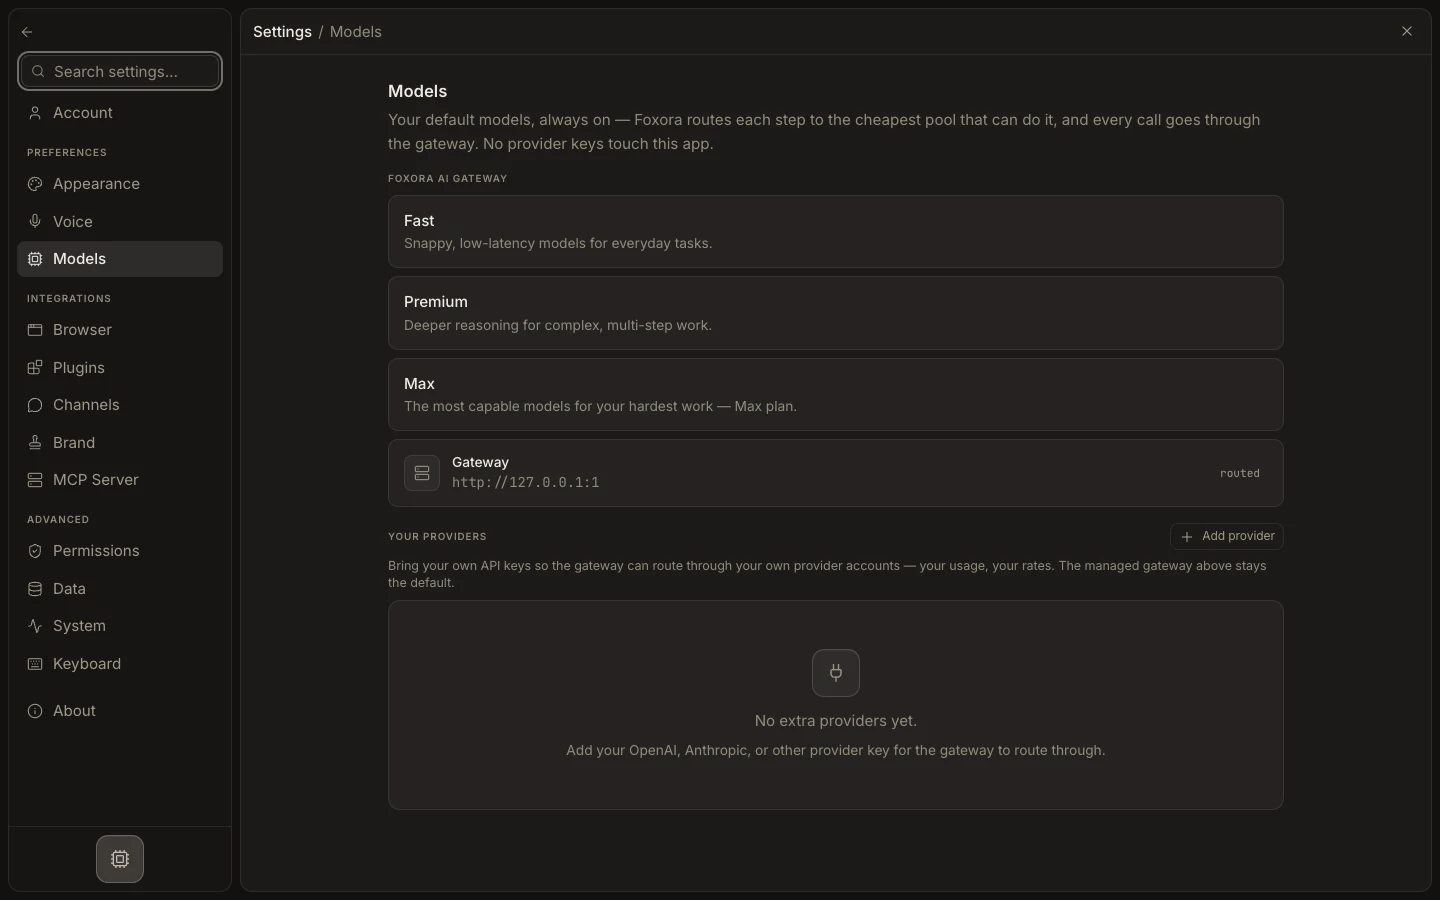
- Crea la chiave del provider o la concessione OAuth più stretta che supporti il compito.
- Aggiungilo tramite Settings → Models, Plugins o Channels, a seconda dell'integrazione.
- Conferma che i campi segreti salvati restituiscono valori mascherati anziché in chiaro.
- Testa una lettura innocua prima di abilitare le azioni di scrittura, pubblicazione, pagamento o messaggistica.
- Se esposto, revocare la credenziale presso il provider, sostituirla in Foxora e ripetere il test.
Non incollare mai token nella chat, nei file di origine, negli screenshot, nei log o nei messaggi di supporto. Tieni i file di ambiente contenenti segreti fuori dal controllo di versione. Disconnettere un'integrazione Foxora potrebbe non revocare le credenziali del provider, quindi completa entrambe le operazioni.
Risultato previsto: L'integrazione funziona con uno scopo minimo e nessun segreto completo è visibile nella configurazione salvata di Foxora.