
機密情報と API キーを管理する
認証情報は Foxora 専用の機密入力欄だけに入力し、プロバイダー側で範囲を制限して、漏えいが疑われたら直ちに更新します。
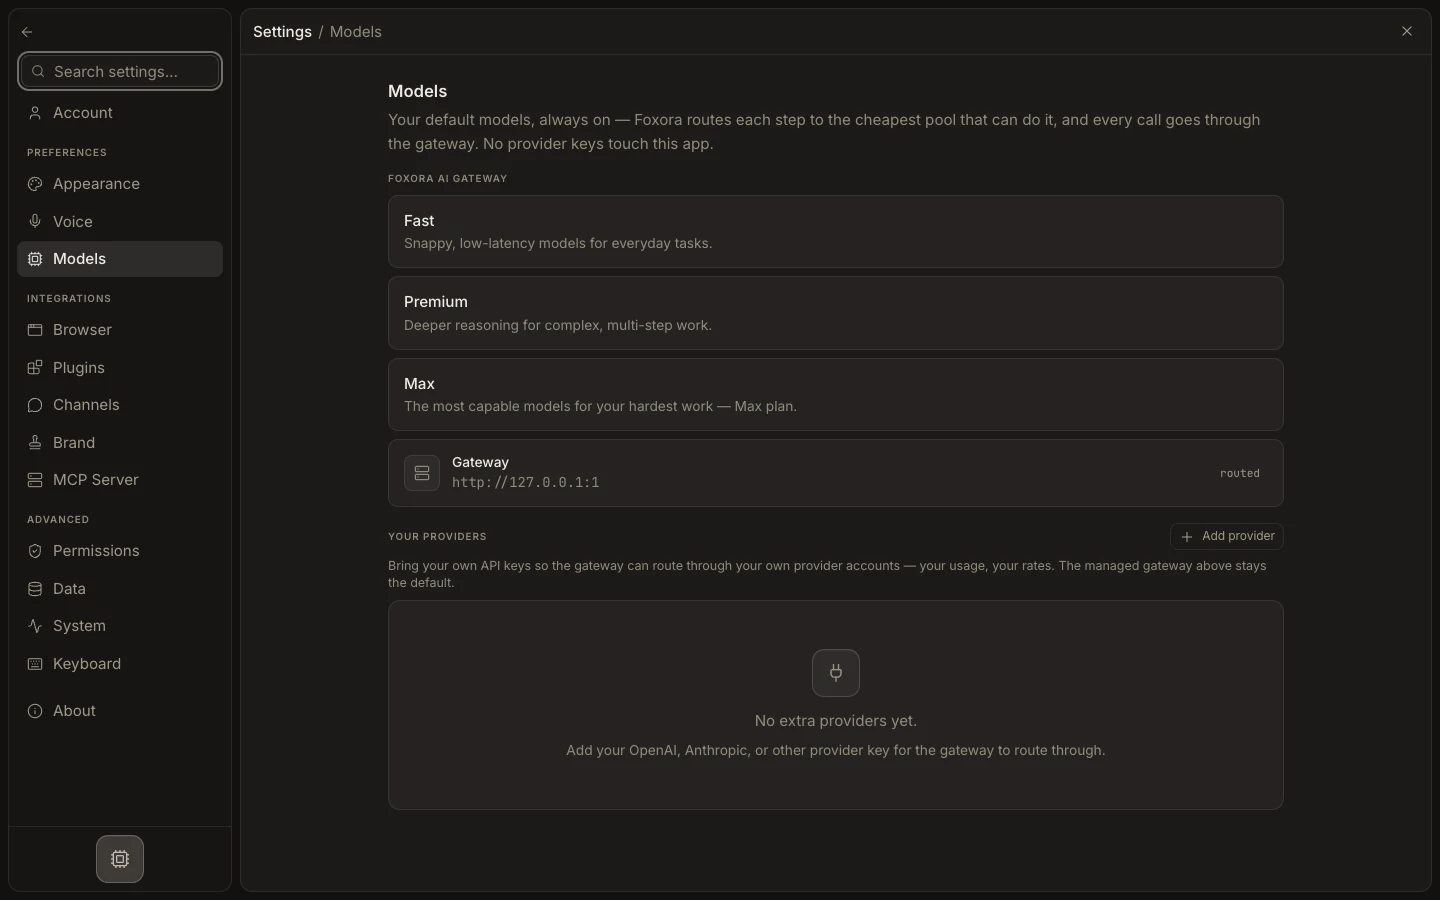
- タスクに対応できる最小権限のプロバイダーキーまたは OAuth 許可を作成します。
- 連携に応じて Settings → Models、Plugins、または Channels から追加します。
- 保存した機密入力欄が平文ではなくマスクされた値を返すことを確認します。
- 書き込み、公開、支払い、メッセージ送信を有効にする前に、無害な読み取りを一度テストします。
- 漏えいした場合はプロバイダーで認証情報を取り消し、Foxora 内で置き換えて再テストします。
トークンをチャット、ソースファイル、スクリーンショット、ログ、サポートメッセージに貼り付けないでください。機密情報を含む環境ファイルをバージョン管理から外します。Foxora 連携を切断してもプロバイダーの認証情報は取り消されない場合があるため、両側で完了してください。
期待される結果: 連携が最小権限で動作し、Foxora の保存済み設定に完全な機密情報が表示されません。