

सुरक्षा और गोपनीयता
रहस्यों और API कुंजियों का प्रबंधन
केवल Foxora के समर्पित गुप्त क्षेत्रों में क्रेडेंशियल दर्ज करें, प्रदाता पर उनका दायरा सीमित करें, और संदिग्ध जोखिम के तुरंत बाद उन्हें घुमाएँ।
Markdown देखेंप्रकाशित Studio गाइड। कुछ स्क्रीनशॉट पुराने संस्करण दिखाते हैं।
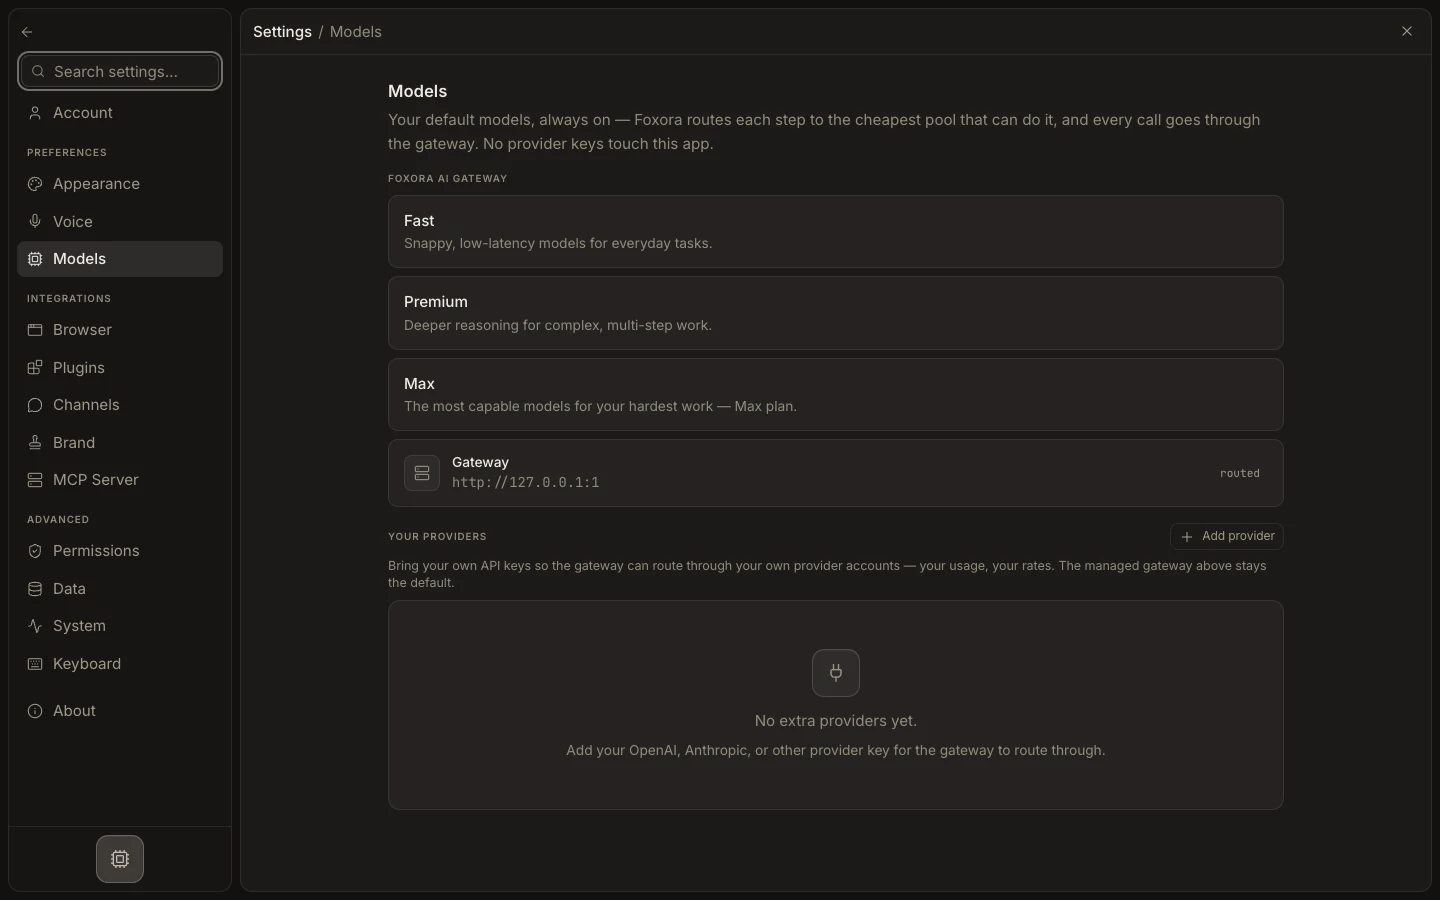
- कार्य का समर्थन करने वाली सबसे संकीर्ण प्रदाता कुंजी या OAuth अनुदान बनाएं।
- एकीकरण के आधार पर इसे Settings → Models, Plugins, या Channels के माध्यम से जोड़ें।
- पुष्टि करें कि सहेजे गए गुप्त फ़ील्ड सादे टेक्स्ट मानों के बजाय नकाबपोश होकर वापस आते हैं।
- लिखने, प्रकाशित करने, भुगतान करने या संदेश भेजने की गतिविधियों को सक्षम करने से पहले एक हानिरहित पठन का परीक्षण करें।
- यदि उजागर हो, तो प्रदाता पर क्रेडेंशियल रद्द करें, इसे Foxora में बदलें, और पुनः परीक्षण करें।
चैट, स्रोत फ़ाइलों, स्क्रीनशॉट, लॉग या समर्थन संदेशों में कभी भी टोकन पेस्ट न करें। गुप्त-असर वाली पर्यावरण फ़ाइलों को संस्करण नियंत्रण से बाहर रखें। Foxora एकीकरण को डिस्कनेक्ट करने से प्रदाता की क्रेडेंशियल रद्द नहीं हो सकती है, इसलिए दोनों पक्षों को पूरा करें।
अपेक्षित परिणाम: एकीकरण न्यूनतम दायरे के साथ काम करता है और Foxora के सहेजे गए कॉन्फ़िगरेशन में कोई पूर्ण रहस्य दिखाई नहीं देता है।