

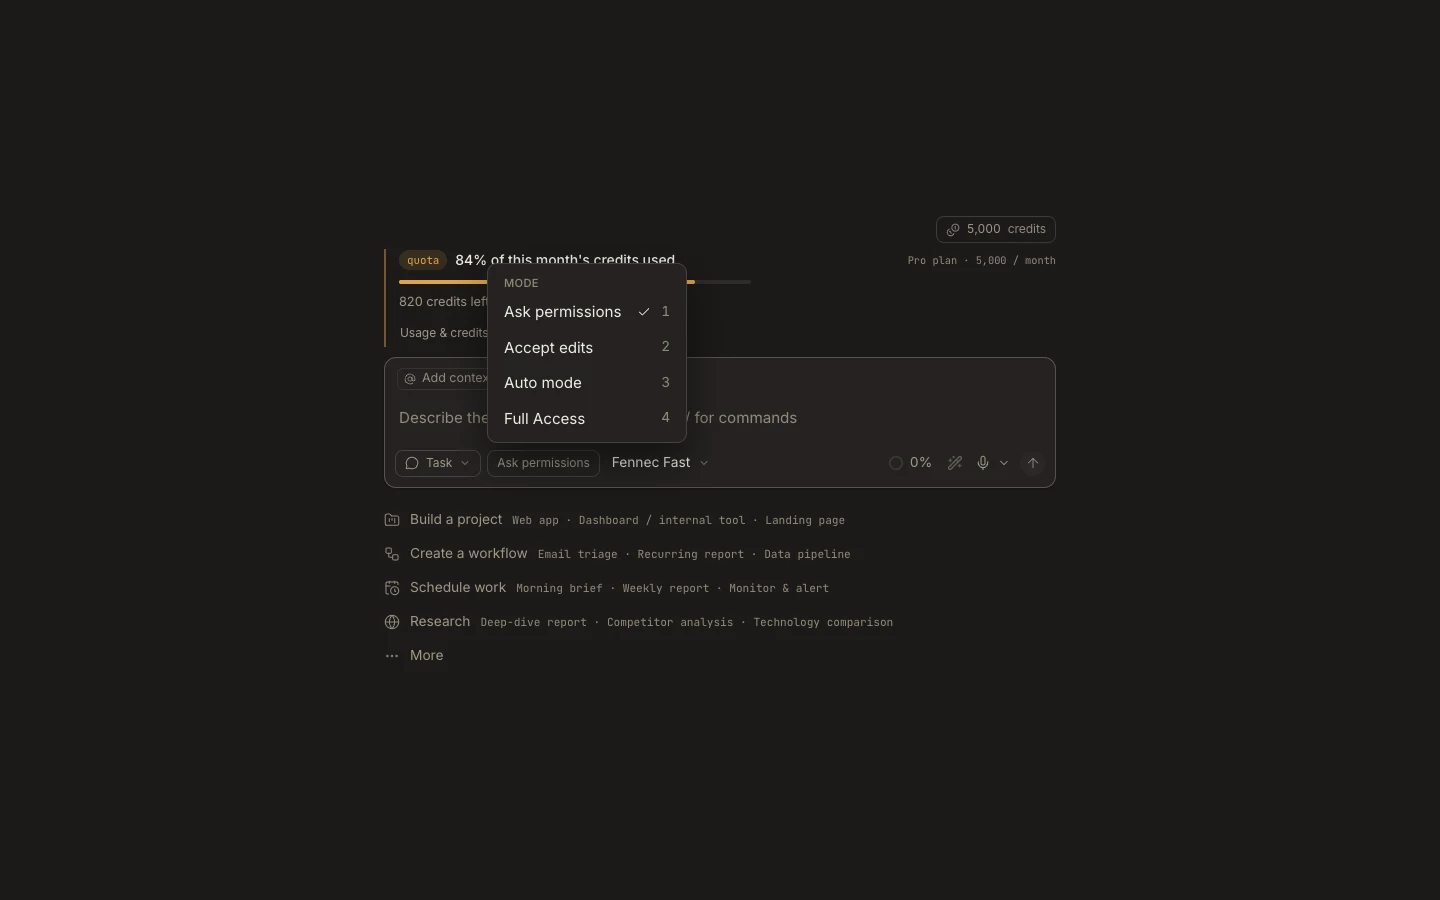
स्वायत्तता और अनुमतियाँ
स्वीकृति अनुरोधों की समीक्षा करना
एक अनुमोदन कार्ड किसी एक ठोस क्रिया के बारे में निर्णय होता है, इसलिए केवल सारांश से अनुमोदन करने के बजाय इसके लक्ष्य और प्रभाव की समीक्षा करें।
Markdown देखेंप्रकाशित Studio गाइड। कुछ स्क्रीनशॉट पुराने संस्करण दिखाते हैं।
कदम
- पूरे कमांड, फ़ाइल पथ, डोमेन, या कंप्यूटर क्रिया को पढ़ें।
- इसे उस परिणाम और कार्यस्थल से तुलना करें जिसे आपने अनुमोदित किया।
- जब क्रिया आवश्यक हो और सही ढंग से सीमित हो, तब Allow once का चयन करें।
- जब Deny अप्रत्याशित हो तो इसे चुनें, फिर एक सुरक्षित सीमा या विकल्प भेजें।
अपेक्षित परिणाम
Allow once उस क्रिया के लिए उसी रन को फिर से शुरू करता है; Deny इसे रोक देता है जबकि कार्य को सुधार के लिए उपलब्ध छोड़ देता है।
नोट: क्रेडेंशियल प्रविष्टि, खरीद, प्रकाशन, खाता बदलाव और विनाशकारी कमांड को उच्च-जोखिम वाली कार्रवाइयों के रूप में मानें, जिनके लिए सीधे सत्यापन की आवश्यकता होती है।