

प्लगइन
प्लगइन अनुमतियाँ और सुरक्षा
एक कनेक्टेड प्लगइन बाहरी डेटा और क्रियाएँ प्रस्तुत करता है। सबसे छोटा प्रदाता स्कोप और सबसे छोटा Foxora स्कोप दें जो कार्य को पूरा करता हो।
Markdown देखेंप्रकाशित Studio गाइड। कुछ स्क्रीनशॉट पुराने संस्करण दिखाते हैं।
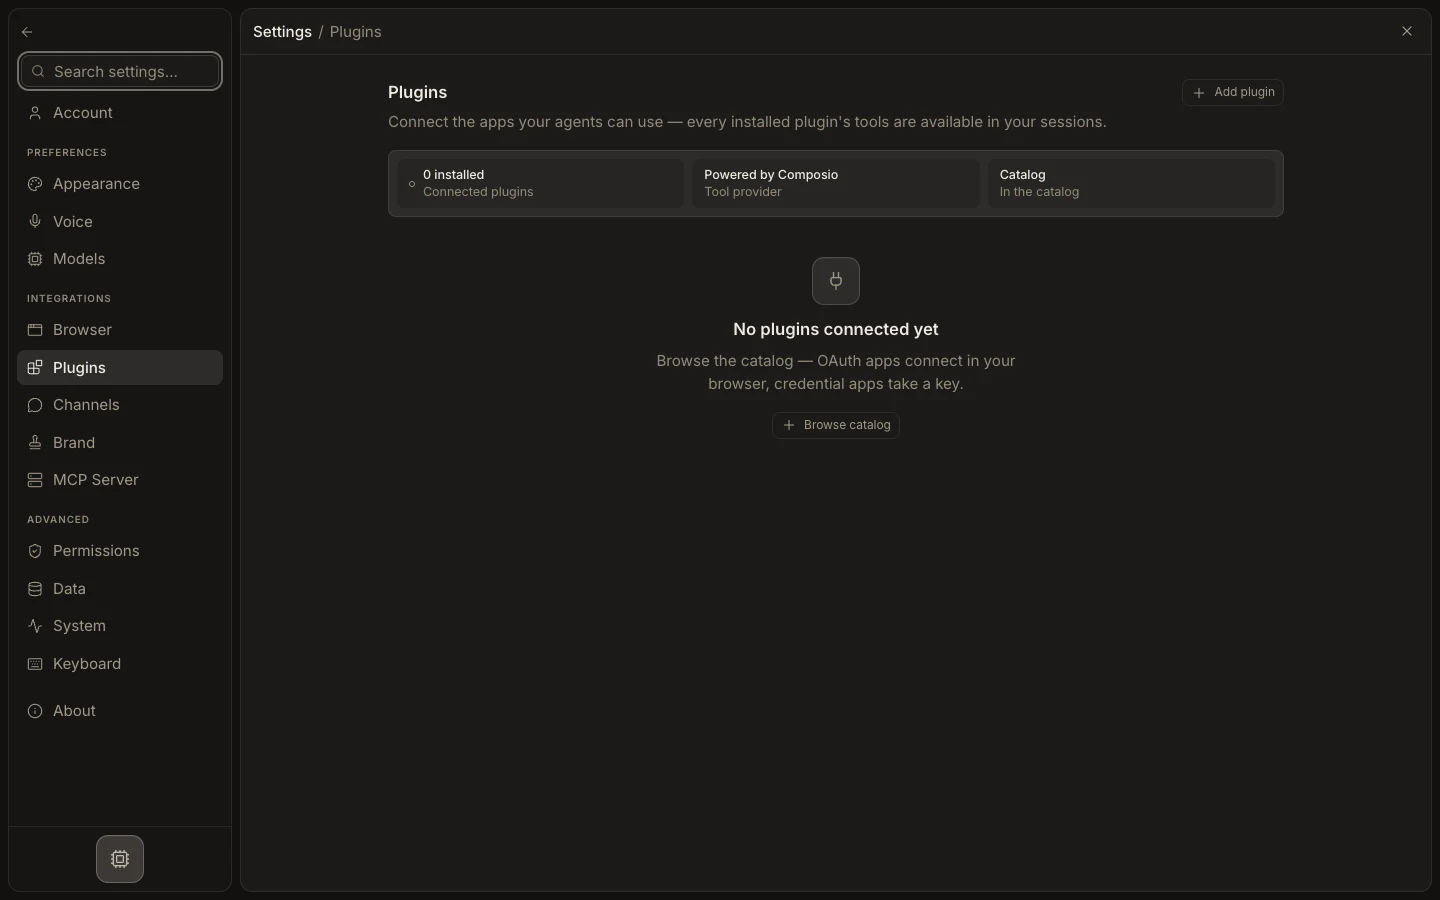
पहुँच को सीमित करें
- कनेक्ट करने से पहले प्रदाता के OAuth स्कोप या क्रेडेंशियल आवश्यकताओं की समीक्षा करें।
- जब कार्य को व्यक्तिगत वर्कस्पेस तक पहुंच नहीं होनी चाहिए, तो समर्पित खाता उपयोग करें।
- प्लगइन्स और उनके टूल को केवल उन एजेंट्स को असाइन करें जिन्हें इसकी आवश्यकता है।
- चैनलों के लिए, स्पष्ट प्लगइन अलाव-लिस्ट और डेटा-उपयोग नियम सेट करें।
- परीक्षण होने तक लिखने और भेजने की क्रियाओं को कार्य या वर्कफ़्लो अनुमोदन के पीछे रखें।
अपेक्षित परिणाम
एक प्रतिनिधि पढ़ना सफल होता है, अप्रासंगिक खातों या ऐप्स तक पहुंच असंभव रहती है, और सुरक्षित लेखन अपेक्षित रूप से रुका या अस्वीकार किया जाता है। कभी भी OAuth टोकन, API कुंजी, या गोपनीय जानकारी प्रॉम्प्ट, एजेंट निर्देशों, कौशल बॉडीज़, या स्क्रीनशॉट में न रखें।