

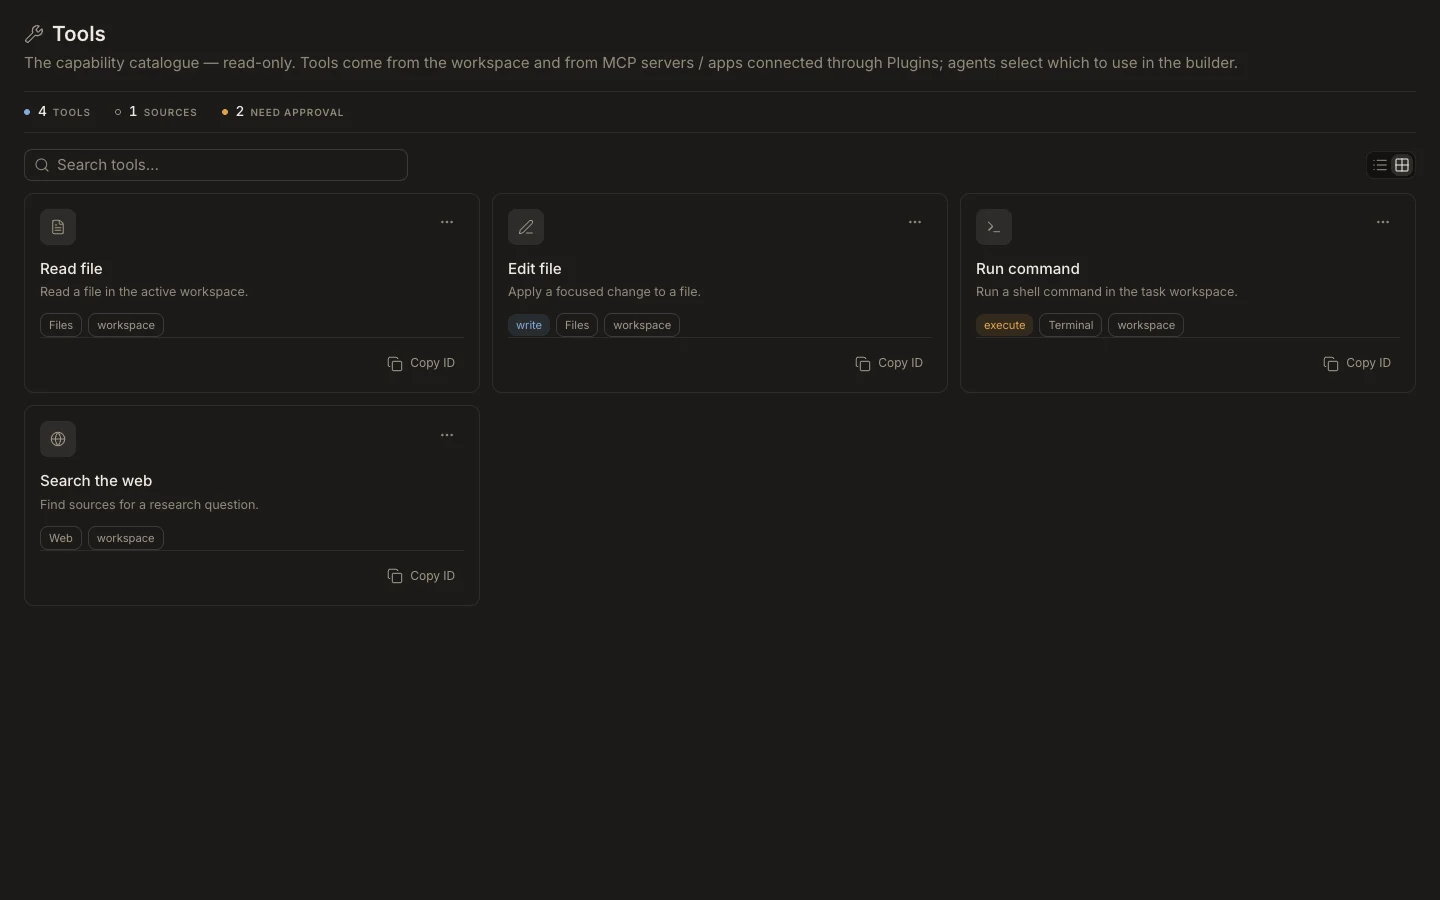
टूल
टूल अनुमतियाँ और स्वीकृतियाँ
टूल तक पहुंच परतों में होती है: एजेंट असाइनमेंट, टास्क मोड, ऑपरेटिंग-सिस्टम अनुमति, कनेक्टेड-खाता स्कोप, और कठोर रनटाइम नीति सभी लागू होते हैं।
Markdown देखेंप्रकाशित Studio गाइड। कुछ स्क्रीनशॉट पुराने संस्करण दिखाते हैं।
सुरक्षित प्राधिकरण चुनें
- टूल केवल उन एजेंटों को असाइन करें जिन्हें इसकी आवश्यकता है।
- अज्ञात कार्य के लिए
Ask permissionsका उपयोग करें और प्रत्येक प्रस्तावित कार्रवाई की समीक्षा करें। - जब फ़ाइल संपादन अपेक्षित हो लेकिन कमांड की समीक्षा अभी भी आवश्यक हो, तब
Accept editsका उपयोग करें। - केवल विश्वसनीय, सीमित कार्य के लिए
Auto modeका उपयोग करें जिसे आप सत्यापित कर सकते हैं। - नियंत्रित वातावरण के लिए
Full Accessको आरक्षित रखें; यह संरक्षित-क्रिया नीति को ओवरराइड नहीं करता।
अपेक्षित परिणाम
रीड-ओनली कार्य न्यूनतम अवरोध के साथ चलता है, जबकि लिखने, निष्पादन, बाहरी, या विनाशकारी क्रियाएँ कॉन्फ़िगर अनुसार विराम लेती हैं। यदि किसी कॉल को अवरुद्ध किया जाता है, तो प्रत्येक क्षमता का व्यापक विस्तार करने के बजाय विशिष्ट गायब अनुमति को बदलें।