
Tool-Berechtigungen und -Freigaben
Der Zugriff auf Werkzeuge ist gestaffelt: Agentenzuweisung, Aufgabenmodus, Betriebssystemberechtigung, Umfang des verbundenen Kontos und harte Runtime-Richtlinien gelten alle.
Auf dieser Seite2
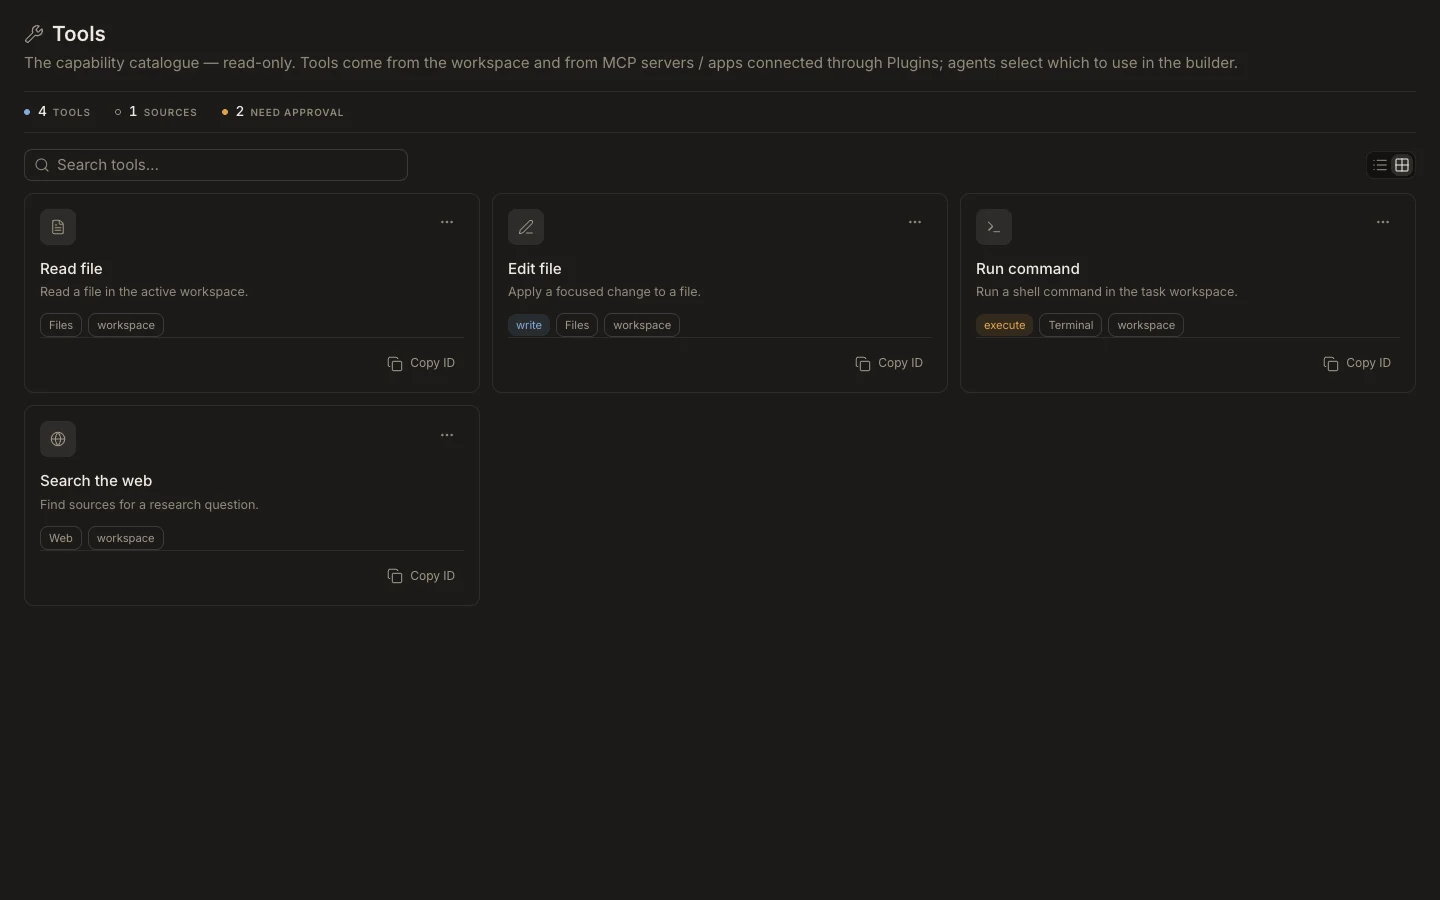
Sichere Autorität wählen
- Weisen Sie das Werkzeug nur Agenten zu, die es benötigen.
- Verwenden Sie Ask permissions für unbekannte Arbeiten und überprüfen Sie jede vorgeschlagene Aktion.
- Verwenden Sie Accept edits, wenn Dateibearbeitungen erwartet werden, die Befehle jedoch weiterhin überprüft werden müssen.
- Verwenden Sie Auto mode nur für vertrauenswürdige, abgegrenzte Arbeiten, die Sie überprüfen können.
- Reservieren Sie Full Access für kontrollierte Umgebungen; es hebt die Richtlinie für geschützte Aktionen nicht auf.
Erwartetes Ergebnis
Lesezugriffe erfolgen mit minimalen Unterbrechungen, während Schreib-, Ausführungs-, externe oder destruktive Aktionen wie konfiguriert pausieren. Wenn ein Aufruf blockiert wird, ändern Sie die spezifische fehlende Berechtigung, anstatt jede Fähigkeit allgemein zu erweitern.