
터미널 권한 및 안전
터미널은 파일과 외부 시스템을 수정할 수 있으므로, 그 실질적인 권한은 작업 공간과 위험 수준에 맞아야 합니다.
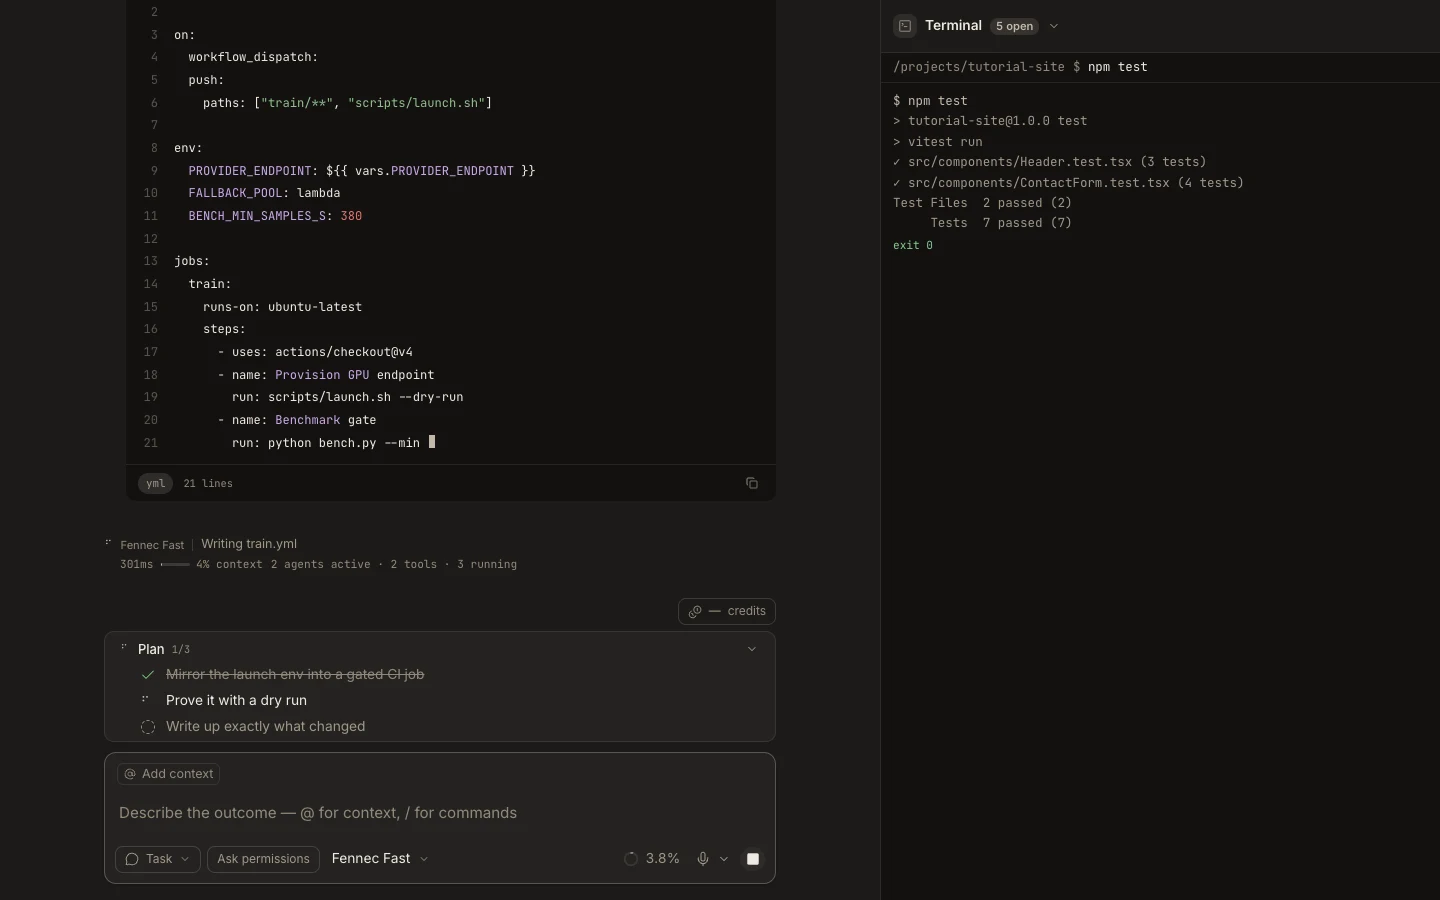
단계
- 명령을 실행하기 전에 프로젝트 루트, 브랜치, 계정 또는 환경을 확인합니다.
- 변경하기 전에 읽기 전용 검사와 좁게 지정된 경로를 우선적으로 사용합니다.
- 승인 카드에서 요청한 명령을 검토하며, 특히 파이프, 리다이렉트, 설치 프로그램 및 원격 작업을 주의 깊게 확인합니다.
- 기록에 비밀을 넣지 않고, 파괴적이거나 운영 환경 변경은 직접 확인합니다.
예상 결과
명령이 신중하게 범위를 설정하여 실행되고, 감사할 수 있는 결과를 남겨 체크하거나 복구할 수 있습니다.
참고: Full Access은 에이전트 권한을 작업 공간을 넘어 확장할 수 있습니다; 이는 안전하지 않은 명령을 되돌릴 수 있게 만들지는 않습니다.